



Bezpieczeństwo OT i infrastruktury krytycznej
Pomagamy osiągnąć i wykazać zgodność Twoich systemów OT z IEC 62443
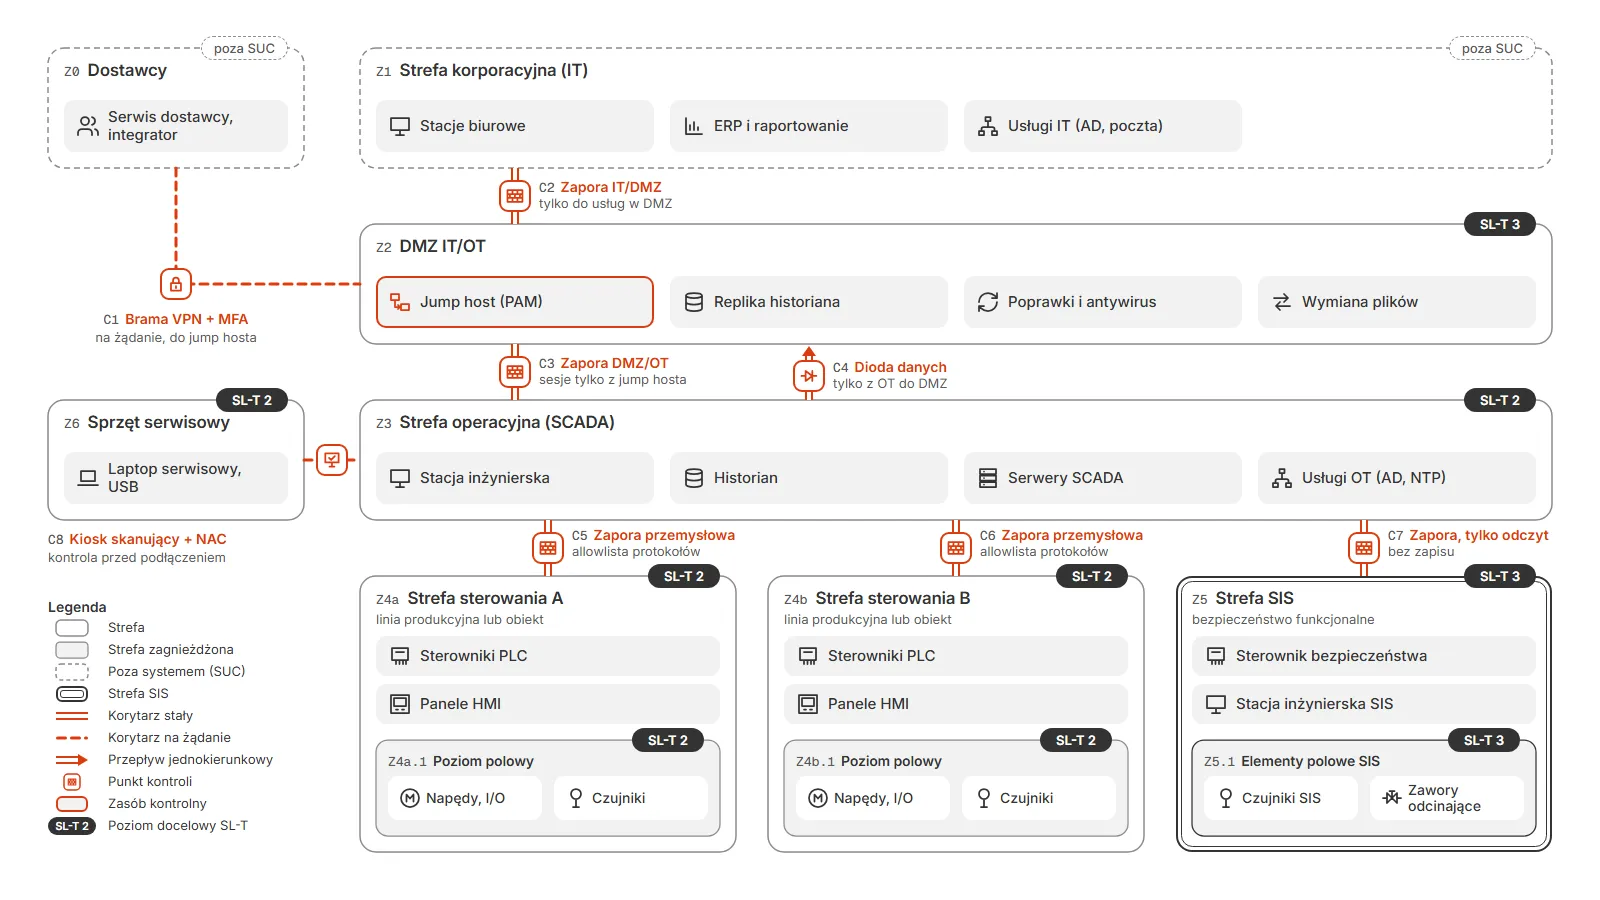
Oceniamy architekturę stref i korytarzy, definiujemy docelowe poziomy bezpieczeństwa (SL-T), weryfikujemy osiągnięte (SL-A) i przygotowujemy dokumentację zgodności. Inwentaryzację prowadzimy pasywnie i uzupełniamy ją odczytem konfiguracji oraz przeglądem na miejscu, bez zakłóceń produkcji.
- 5
- 8+









Bezpieczeństwo OT i infrastruktury krytycznej
- Definicja stref (zones) i korytarzy (conduits) zgodnie z IEC 62443-3-2
- Analiza ryzyka i wyznaczenie docelowych poziomów bezpieczeństwa (SL-T) stref i korytarzy
- Ocena osiągniętych poziomów bezpieczeństwa (SL-A) stref i korytarzy oraz porównanie zdolności komponentów (SL-C) z SL-T stref, w których pracują
IEC 62443 staje się wymaganiem rynkowym: operatorzy, integratorzy i klienci końcowi coraz częściej oczekują udokumentowanej zgodności, a część norm zharmonizowanych przygotowywanych do Cyber Resilience Act opiera się na tej serii. Seria dzieli się na cztery grupy: zagadnienia ogólne (1-x), polityki i procedury (2-x, m.in. program bezpieczeństwa operatora w 2-1), system (3-x, m.in. analiza ryzyka i strefy w 3-2 oraz wymagania systemowe w 3-3) i komponenty (4-x: proces wytwórczy w 4-1, wymagania techniczne w 4-2). Samodzielne przejście przez te wymagania pochłania czas zespołu inżynierskiego. Prowadzimy przez cały proces: analizę stref i korytarzy, ocenę SL-A, plan naprawczy i przygotowanie do audytu certyfikującego.
Zakres usługi
Definicja stref (zones) i korytarzy (conduits) zgodnie z IEC 62443-3-2
Analiza ryzyka i wyznaczenie docelowych poziomów bezpieczeństwa (SL-T) stref i korytarzy
Ocena osiągniętych poziomów bezpieczeństwa (SL-A) stref i korytarzy oraz porównanie zdolności komponentów (SL-C) z SL-T stref, w których pracują
Inwentaryzacja zasobów: pasywna analiza ruchu, odczyt konfiguracji uzgodniony z zespołem automatyki i przegląd na miejscu
Audyt wymagań organizacyjnych i polityk bezpieczeństwa (IEC 62443-2-1 (program bezpieczeństwa operatora, dawniej CSMS))
Ocena bezpieczeństwa komponentów (IEC 62443-4-2) - sterowniki PLC, HMI, oprogramowanie SCADA
Ocena procesów wytwórczych dla producentów (IEC 62443-4-1) w kontekście Cyber Resilience Act
Dokumentacja i dowody zgodności, także na potrzeby oceny przez niezależną jednostkę
Jak pracujemy, krok po kroku
Ustalenie zakresu
Ustalamy zakres oceny zgodności: system, podsystemy, komponenty. Identyfikujemy właściwe części standardu.
Analiza architektury
Mapujemy strefy i korytarze, identyfikujemy punkty styku i przepływy danych między sieciami.
Ocena SL-A
Jeśli SL-T nie wyznaczono wcześniej, wyznaczamy je z oceny ryzyka dla każdej strefy i każdego korytarza. Potem ustalamy SL-A sprawdzeniem rzeczywistej konfiguracji i porównujemy go z SL-T.
Gap analysis i plan naprawczy
Dokumentujemy rozbieżności i dostarczamy priorytetyzowany plan osiągnięcia zgodności.
Wsparcie przy ocenie zewnętrznej
Pomagamy przygotować dokumentację i wspieramy organizację podczas audytu klienta lub oceny przez niezależną jednostkę. Producentów komponentów i systemów przygotowujemy do certyfikacji (ISASecure, IECEE CB).
Efekty u naszych klientów
Producent systemów SCADA
Zgodność systemu SCADA z IEC 62443-4-1 i 4-2
Producent systemów SCADA dostosował proces wytwarzania do IEC 62443-4-1, a produkt do wymagań IEC 62443-4-2 dla poziomu SL-C 2. Wspieraliśmy go w analizie luk i przy ocenie zewnętrznej.
Zobacz projektBezpieczeństwo systemu AMI operatora dystrybucyjnego
Operator systemu dystrybucyjnego energii w Polsce
Inwentaryzacja OT i audyt systemu DCS wg IEC 62443
Spółka z obszaru produkcji przemysłowej
Audyt IEC 62443 nowego zakładu chemicznego
Europejski producent chemiczny budujący nowy zakład produkcji polimerów
Które części IEC 62443 sprawdzamy u Ciebie
Operator systemu OT
Sprawdzamy program bezpieczeństwa (2-1), analizę ryzyka oraz strefy i korytarze (3-2) i wymagania systemowe (3-3). Audyt kończy się oceną SL-A wobec SL-T dla każdej strefy i każdego korytarza.
Producent komponentów i systemów
Sprawdzamy proces wytwarzania (4-1) i wymagania techniczne komponentów (4-2) oraz przygotowujemy do oceny przez niezależną jednostkę, np. w programie ISASecure lub IECEE CB.
Jeśli nie musisz jeszcze wykazać zgodności, a chcesz poznać stan sieci i najważniejsze ryzyka, zacznij od oceny bezpieczeństwa OT.
Jeśli sieć trzeba podzielić na strefy, a projektu podziału jeszcze nie ma, zacznij od segmentacji. Jej dokumentacja jest podstawą późniejszej oceny SL-A.
Kogo obsługujemy
Pracowaliśmy z operatorami krajowego systemu przesyłowego, systemowo istotnymi bankami, producentami automatyki przemysłowej, operatorami farm energii odnawialnej i kontrahentami US DoD.










Nie wiesz, czy ta usługa pasuje do Twojej sytuacji? Opisz krótko środowisko i termin, a zaproponujemy zakres. Odpowiadamy w ciągu jednego dnia roboczego.
Najczęstsze pytania
Czym różni się IEC 62443 od NIS2?
NIS2 to dyrektywa regulacyjna określająca obowiązki organizacji. IEC 62443 to standard techniczny opisujący jak zabezpieczyć systemy automatyki przemysłowej. Często stosowane łącznie - NIS2 wymaga zarządzania ryzykiem, a IEC 62443 dostarcza metodykę.
Które części standardu IEC 62443 nas dotyczą?
To zależy od roli. Operator, czyli właściciel systemu OT, prowadzi program bezpieczeństwa według 2-1, ocenia ryzyko i dzieli system na strefy i korytarze według 3-2, a od dostawców systemu wymaga spełnienia wymagań technicznych 3-3 na poziomie SL-T. Integratorów i firmy serwisowe dotyczy 2-4. Producent komponentów wdraża proces wytwarzania według 4-1 i wymagania techniczne komponentów według 4-2. Pomagamy określić właściwy zakres.
Czym są strefy i korytarze?
Strefa to grupa zasobów fizycznych lub logicznych wyodrębniona na podstawie oceny ryzyka albo innych kryteriów, np. funkcji, lokalizacji lub odpowiedzialnej organizacji; zasoby strefy mają wspólne wymagania bezpieczeństwa. Korytarz to grupa kanałów komunikacji o wspólnych wymaganiach bezpieczeństwa, łącząca co najmniej dwie strefy. Każda strefa i każdy korytarz dostaje docelowy poziom bezpieczeństwa (SL-T).
Ile trwa dojście do zgodności z IEC 62443?
Typowy proces trwa od 6 do 18 miesięcy, w zależności od złożoności systemu i obecnego stanu bezpieczeństwa. Audyt wstępny pozwala oszacować zakres prac.
Czy musicie fizycznie odwiedzić zakład?
Tak - ocena stref i korytarzy wymaga weryfikacji architektury sieciowej i fizycznej na miejscu. Część prac analitycznych i dokumentacyjnych realizujemy zdalnie.
Od czego zależy koszt audytu IEC 62443?
Dni pracy liczymy od liczby stref, korytarzy i systemów automatyki oraz od docelowego poziomu SL-T: im wyższy poziom, tym więcej wymagań do sprawdzenia. U producenta dochodzi ocena procesu wytwarzania według 4-1. Wycena to szacowane dni razy stawka dzienna, rozpisana na etapy; zakres ustalamy na bezpłatnej rozmowie.
Czy wyniki audytu są poufne?
Tak - przed rozpoczęciem prac podpisujemy NDA. Raport jest własnością klienta i bez jego zgody nie przekazujemy go nikomu. Jeśli organizacja podlega nadzorowi organu właściwego do spraw cyberbezpieczeństwa, organ może zażądać dokumentacji bezpieczeństwa, dlatego przygotowujemy raport tak, by dało się go przedstawić bez dodatkowej redakcji.
Powiązane sektory, usługi i analizy
Sektory
Usługi
Artykuły
- Lokalne konta administratora w ICS - ochrona przed pass-the-hash i kradzieżą poświadczeńOchrona lokalnych kont administratora w ICS: LAPS, pass-the-hash, domyślne hasła HMI i PLC, wzmacnianie Active Directory w OT. Lista kontrolna i podstawa w IEC 62443-3-3.
- Bezpieczeństwo OT i IT - razem czy oddzielnie?Różnice IT i OT - priorytety, technologie, cykl życia - oraz odpowiedź na pytanie z tytułu: w warstwie sieci oddzielnie, w zarządzaniu ryzykiem i reagowaniu na incydenty razem.
- Bezpieczeństwo nośników USB w sieciach ICS - zagrożenia i kontroleZagrożenia USB w środowiskach OT - malware, sabotaż, eksfiltracja danych. Kontrole IEC 62443, kiosk bezpieczeństwa i polityki.
Omówimy zakres, metodykę i harmonogram.
Konsultacja jest bezpłatna i niezobowiązująca.