



Bezpieczeństwo OT i infrastruktury krytycznej
Podział sieci OT na strefy i korytarze zgodny z IEC 62443
Projektujemy segmentację sieci przemysłowej: grupujemy zasoby w strefy o wspólnych wymaganiach bezpieczeństwa, wyznaczamy docelowe poziomy SL-T i określamy wymagania dla korytarzy, którymi strefy się komunikują.
- 5
- 8+









Bezpieczeństwo OT i infrastruktury krytycznej
- Inwentaryzacja zasobów i przepływów danych jako podstawa podziału
- Analiza ryzyka i podział systemu na strefy i korytarze zgodnie z IEC 62443-3-2
- Wyznaczenie docelowego poziomu bezpieczeństwa (SL-T) dla każdej strefy i każdego korytarza
Sieć OT, w której sterowniki, stacje operatorskie i połączenia z siecią korporacyjną znajdują się w jednym segmencie, pozwala przemieszczać się między systemami bez kontroli. IEC 62443-3-2 opisuje, jak podzielić system na strefy i korytarze na podstawie analizy ryzyka. Przechodzimy przez ten proces z zespołem automatyki tak, aby segmentację dało się wdrożyć w istniejącej instalacji, w oknach serwisowych.
Zakres usługi
Inwentaryzacja zasobów i przepływów danych jako podstawa podziału
Analiza ryzyka i podział systemu na strefy i korytarze zgodnie z IEC 62443-3-2
Wyznaczenie docelowego poziomu bezpieczeństwa (SL-T) dla każdej strefy i każdego korytarza
Wymagania dla korytarzy: dozwolone przepływy, zapory, strefy DMZ i dostęp zdalny
Plan wdrożenia segmentacji uzgodniony z zespołem automatyki i oknami serwisowymi
Dokumentacja stref i korytarzy (IEC 62443-3-2, ZCR 6) z SL-A stanu zastanego jako punktem odniesienia dla oceny po wdrożeniu
Jak pracujemy, krok po kroku
Ustalenie zakresu
Na warsztacie z klientem ustalamy granice systemu i zakres podziału.
Ocena ryzyka i podział
Oceniamy wstępnie ryzyko funkcji systemu, dzielimy zasoby na strefy i korytarze, porównujemy ryzyko z tolerowanym i wyznaczamy SL-T każdej strefy i każdego korytarza.
Projekt korytarzy
Dla każdego korytarza zapisujemy kanały (źródło, cel, protokół, port, kierunek, inicjator) i dobieramy punkt kontroli na styku stref.
Plan wdrożenia
Ustalamy kolejność zmian tak, aby nie zatrzymywać produkcji.
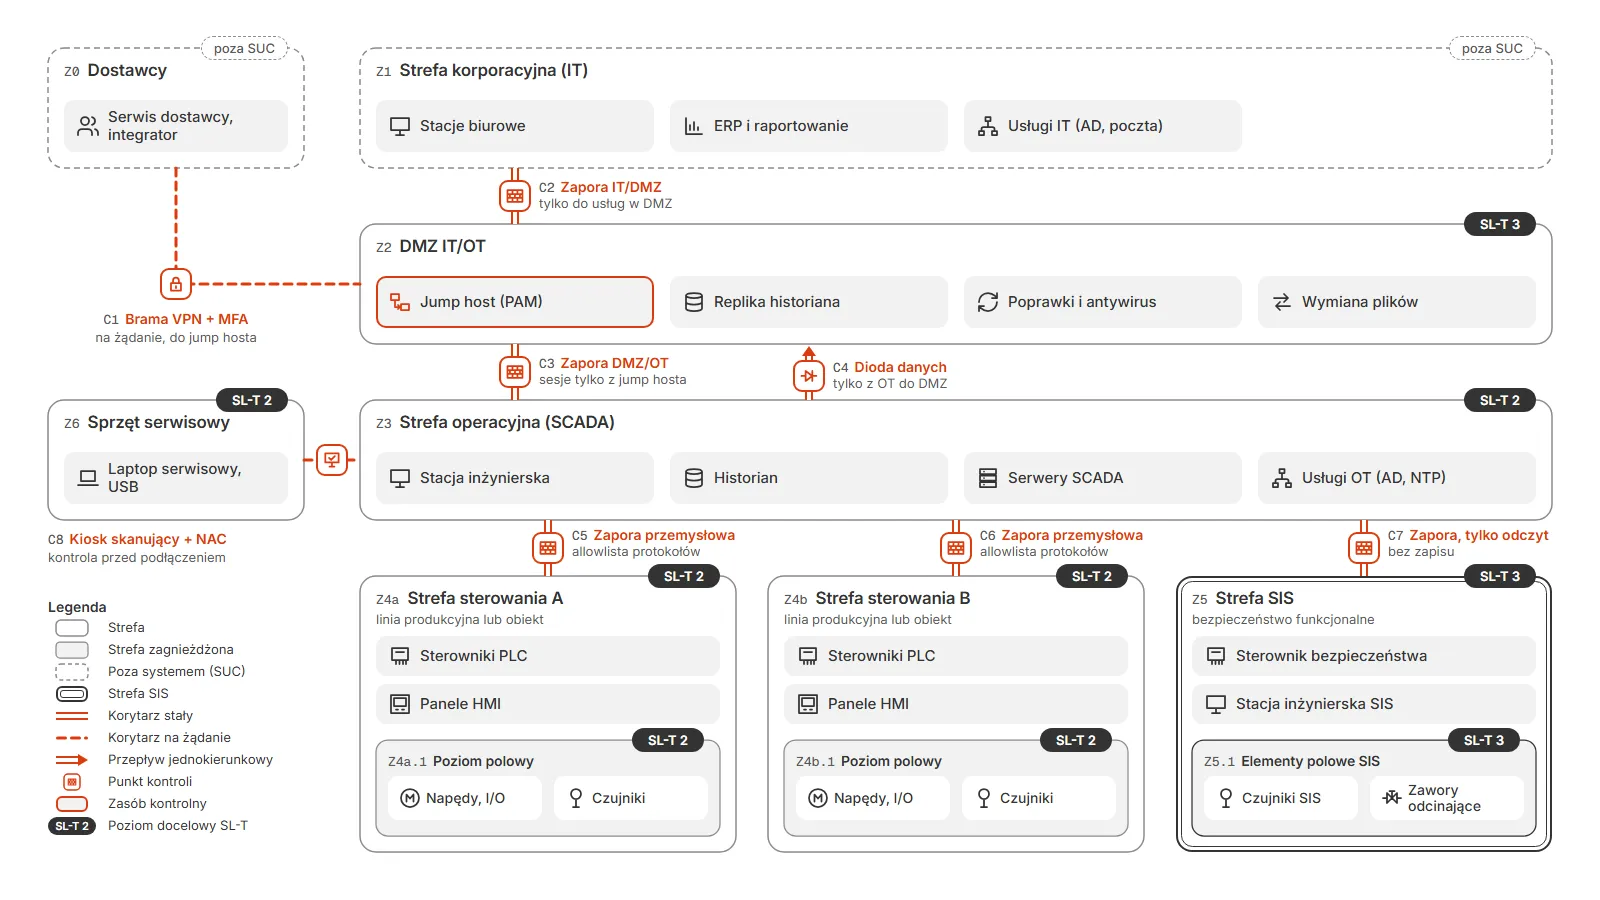
Co zawiera dokumentacja stref i korytarzy
Produktem projektu jest dokumentacja, według której zespół automatyki wdraża segmentację. Składa się z pięciu części:
- Granice systemu
- Na warsztacie ustalamy, które systemy, lokalizacje i połączenia obejmuje projekt.
- Strefy i korytarze
- Każda strefa ma przypisane zasoby, a każdy korytarz kanały; dla obu zapisujemy SL-T wyznaczony z oceny ryzyka wraz z uzasadnieniem.
- Kanały i punkty kontroli
- Dla każdego korytarza zapisujemy kanały (źródło, cel, protokół, port, kierunek, inicjator i uzasadnienie) i punkt kontroli na styku stref: zaporę, DMZ albo bramę dostępu zdalnego. Ruch spoza listy punkt kontroli blokuje.
- Plan wdrożenia
- Zestawiamy stan zastany z koncepcją docelową i listę różnic między nimi, a kolejność zmian w sieci uzgadniamy z zespołem automatyki i oknami serwisowymi, tak żeby nie zatrzymywać produkcji.
- SL-A stanu zastanego
- Dokumentacja zawiera SL-A stanu zastanego, ustalony sprawdzeniem rzeczywistej konfiguracji. Po wdrożeniu zmian te same sprawdzenia pokazują, czy zabezpieczenia osiągają SL-T.
Kogo obsługujemy
Pracowaliśmy z operatorami krajowego systemu przesyłowego, systemowo istotnymi bankami, producentami automatyki przemysłowej, operatorami farm energii odnawialnej i kontrahentami US DoD.










Nie wiesz, czy ta usługa pasuje do Twojej sytuacji? Opisz krótko środowisko i termin, a zaproponujemy zakres. Odpowiadamy w ciągu jednego dnia roboczego.
Najczęstsze pytania
Czym są strefy i korytarze?
Strefa to grupa zasobów fizycznych lub logicznych wyodrębniona na podstawie oceny ryzyka albo innych kryteriów, np. funkcji, lokalizacji lub odpowiedzialnej organizacji; zasoby strefy mają wspólne wymagania bezpieczeństwa. Korytarz to grupa kanałów komunikacji o wspólnych wymaganiach bezpieczeństwa, łącząca co najmniej dwie strefy. Każda strefa i każdy korytarz dostaje docelowy poziom bezpieczeństwa (SL-T).
Czym jest SL-T?
To docelowy poziom bezpieczeństwa wyznaczany na podstawie oceny ryzyka dla każdej strefy i każdego korytarza, zapisany jako siedem wartości, po jednej dla każdego wymagania podstawowego (FR1-FR7). SL-A ocenia się dwa razy, dla stanu zastanego i po zmianach, i ta ocena pokazuje, czy zabezpieczenia osiągają SL-T.
Czy segmentacja wymaga zatrzymania produkcji?
Projekt przygotowujemy pasywnie, na podstawie inwentaryzacji i analizy ruchu. Zmiany w sieci planujemy z zespołem automatyki w oknach serwisowych.
Czy musicie przyjechać do zakładu?
Tak. Weryfikacja architektury sieciowej i fizycznej wymaga pracy na miejscu. Część analiz i dokumentacji realizujemy zdalnie.
Od czego zależy koszt projektu segmentacji?
Koszt zależy od liczby systemów automatyki, lokalizacji i stref do zaprojektowania oraz od tego, czy istnieje aktualna inwentaryzacja, bo bez niej trzeba ją najpierw zrobić. Liczymy dni pracy na każdy etap, od warsztatu zakresowego po plan wdrożenia, i mnożymy przez stawkę dzienną. Zakres ustalamy na bezpłatnej rozmowie.
Powiązane sektory, usługi i analizy
Sektory
Usługi
- Audyt IEC 62443Ustalamy, jaki poziom SL-A osiągają Twoje strefy i korytarze i co dzieli je od SL-T.
- Ocena bezpieczeństwa OTPokazujemy, którędy da się dojść do Twoich sterowników i co usunąć najpierw.
- Architekt bezpieczeństwaSenior opiniuje Twoje projekty i wnioski o zmianę w ramach miesięcznej puli godzin.
Artykuły
- Defense in Depth w rozproszonych systemach sterowania (DCS) - warstwa sieci krok po krokuWarstwa sieci obrony w głąb dla DCS: strefy i korytarze według oceny ryzyka, SL-T, zapory między sąsiednimi poziomami, decyzja o DMZ i mikrosegmentacja.
- Architektura Zero Trust - jak wprowadzić model NIST SP 800-207 w IT i OTZero Trust według NIST SP 800-207 krok po kroku: siedem zasad, PE, PA i PEP, cztery modele wdrożenia, ocena dojrzałości CISA i granice stosowania w sieciach OT.
Omówimy zakres, metodykę i harmonogram.
Konsultacja jest bezpłatna i niezobowiązująca.