



Testy i symulacje ataków
Symulujemy realne ataki, żeby Twój zespół mógł doskonalić obronę
Kampanie red team prowadzone kilkoma drogami naraz: socjotechnika, exploitacja podatności technicznych i dostęp fizyczny. Sprawdzamy, czy zespół obrony, procedury i detekcja zatrzymają atak, który odtwarza sposób działania wybranej grupy atakujących, pod kontrolą i z mapowaniem do MITRE ATT&CK. Opieramy się na metodyce TIBER-EU i pomagamy podmiotom finansowym przygotować się do TLPT z DORA, jeśli zostaną do niego wyznaczone.
- 5
- 8+









Testy i symulacje ataków
- Kampanie socjotechniczne (spear phishing, vishing, pretexting)
- Exploitacja techniczna
- Próby fizycznego dostępu do obiektów i infrastruktury
Test penetracyjny pokazuje, które podatności da się wykorzystać we wskazanych systemach. Nie odpowiada na pytanie, czy organizacja wykryje i zatrzyma wieloetapowy atak, który zaczyna się od maila do pracownika, a kończy na danych lub systemach, o które chodzi przeciwnikowi. Red teaming wychodzi od motywacji i możliwości konkretnego przeciwnika, przechodzi jego ścieżki ataku i sprawdza obronę w warunkach zbliżonych do rzeczywistych.
Zakres usługi
Kampanie socjotechniczne (spear phishing, vishing, pretexting)
Exploitacja techniczna - external i internal, w tym Active Directory i dojście do granicy sieci OT bez działań w sterowaniu
Próby fizycznego dostępu do obiektów i infrastruktury
Testowanie detekcji i reakcji Blue Teamu (SIEM, EDR, SOC)
Odtworzenie testu (replay) i purple teaming z zespołem obrony po zakończeniu ataku: wykryte i niewykryte kroki, przyczyny i inne możliwe ścieżki
Mapowanie technik do MITRE ATT&CK
Red teaming oparty na metodyce TIBER-EU: scenariusze z analizy zagrożeń, test na systemach produkcyjnych, raport red team, odtworzenie testu i purple teaming
Przygotowanie do TLPT - ocena gotowości organizacji, procesów detekcji i zespołu Blue Team przed testem wymaganym przez DORA
Kontrolowane ataki na systemy core-bankingowe, platformy płatnicze i kanały cyfrowe
Sprawozdanie z testów sporządzane przez zespół red team, z zawartością odpowiadającą załącznikowi V RTS do DORA, z osią czasu i logami dla raportu zespołu obrony, oraz pomoc przy sprawozdaniu podsumowującym i planie naprawczym
Jak pracujemy, krok po kroku
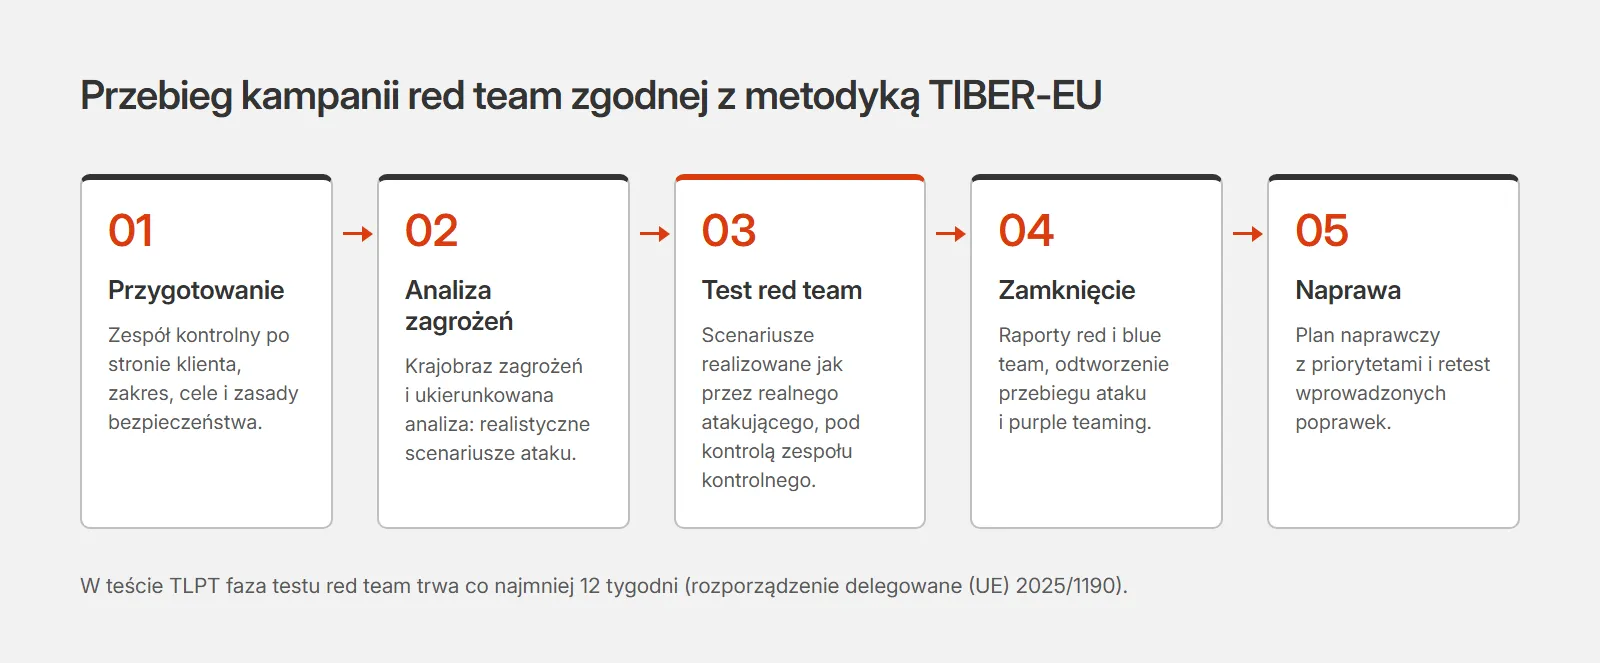
Przygotowanie
Z Twoim zespołem kontrolnym ustalamy zakres testu: krytyczne lub istotne funkcje, systemy, które je wspierają, i flagi, do których mają dotrzeć testerzy. Ustalamy też zasady bezpieczeństwa testu. Zespół obrony o teście nie wie.
Analiza zagrożeń
Scenariusze ataku opieramy na analizie zagrożeń przygotowanej dla Twojej organizacji. Analiza opisuje istotnych dla Ciebie przeciwników i proponuje scenariusze, z których zespół kontrolny wybiera co najmniej trzy. Na tej podstawie przygotowujemy plan testu, który zatwierdza zespół kontrolny.
Test red team
Prowadzimy test na systemach produkcyjnych według scenariuszy i planu: od rekonesansu, przez wejście i ruch w sieci, do flag. Co tydzień omawiamy postępy z zespołem kontrolnym.
Raporty i odtworzenie
Po teście oddajemy raport red team z przebiegiem każdego scenariusza w MITRE ATT&CK. Zespół obrony zestawia z nim swoje obserwacje, a potem razem odtwarzamy atak krok po kroku i prowadzimy warsztat purple teaming.
Plan naprawczy
Po odtworzeniu i warsztacie wszystkie strony wymieniają uwagi o przebiegu testu. Potem pomagamy przygotować sprawozdanie podsumowujące i plan naprawczy: ustalenia, ich przyczyny, priorytety i osoby odpowiedzialne.
Red teaming, test penetracyjny czy TLPT?
Wybierz test penetracyjny, gdy chcesz znaleźć jak najwięcej podatności we wskazanych systemach i dostać poprawkę dla każdej z nich.
Red Teaming
Wybierz red teaming, gdy podstawowe zabezpieczenia i zespół obrony już działają, a chcesz sprawdzić, czy wykryją i zatrzymają atak prowadzony kilkoma drogami naraz.
TLPT (DORA)
TLPT dotyczy tylko podmiotów wyznaczonych przez organ ds. TLPT i prowadzą go testerzy spełniający wymogi art. 27 DORA. Nasz red teaming oparty na metodyce TIBER-EU przygotowuje do takiego testu i go nie zastępuje.
Jeśli nie wiesz, czy Twoja instytucja podlega TLPT, zacznij od oceny stosowalności DORA.
Kogo obsługujemy
Pracowaliśmy z operatorami krajowego systemu przesyłowego, systemowo istotnymi bankami, producentami automatyki przemysłowej, operatorami farm energii odnawialnej i kontrahentami US DoD.










Nie wiesz, czy ta usługa pasuje do Twojej sytuacji? Opisz krótko środowisko i termin, a zaproponujemy zakres. Odpowiadamy w ciągu jednego dnia roboczego.
Najczęstsze pytania
Czym różnią się badania podatności, testy penetracyjne i red teaming?
Badania podatności (vulnerability assessment) wyszukują i katalogują luki techniczne. Testy penetracyjne idą dalej: wykorzystują znalezione podatności, żeby pokazać, co atakujący może dzięki nim osiągnąć. Red teaming zaczyna od hipotezy o motywacjach i możliwościach przeciwnika, odtwarza cały atak od socjotechniki po dotarcie do celu i sprawdza, czy zespół obrony go wykryje i zatrzyma.
Dla jakich organizacji red teaming przyniesie największą wartość?
Red Teaming sprawdza się najlepiej w organizacjach, które mają już podstawowe zabezpieczenia i zespół bezpieczeństwa (SOC, Blue Team) - ale potrzebują niezależnej weryfikacji, czy te mechanizmy działają pod presją realnego ataku. Szczególnie rekomendujemy go organizacjom infrastruktury krytycznej, instytucjom finansowym i firmom podlegającym regulacjom DORA/TLPT.
Jak długo trwa kampania red team?
W teście zgodnym z metodyką TIBER-EU sam aktywny test trwa co najmniej 12 tygodni, a z analizą zagrożeń, planem testu i fazą zamknięcia projekt trwa zwykle ponad pół roku. Prowadzimy też krótsze kampanie, np. dla jednego scenariusza. Opierają się na metodyce TIBER-EU, ale ponieważ aktywny test trwa w nich krócej niż 12 tygodni, nie są z nią zgodne.
Czy mój zespół SOC/Blue Team będzie wiedział o testach?
W teście zgodnym z metodyką TIBER-EU wie o nim tylko zespół kontrolny; zespół obrony dowiaduje się po zakończeniu aktywnej fazy. Poza tą metodyką możemy uprzedzić o teście wybrane osoby z SOC. W obu wariantach kończymy odtworzeniem ataku z zespołem obrony i warsztatem purple teaming.
Czy testujecie też fizyczne bezpieczeństwo?
Tak - w zakres mogą wchodzić próby wejścia do budynków, podrzucenie urządzeń (USB drop, rogue AP) i tailgating.
Jakie techniki mapujecie?
Każdą użytą technikę opisujemy w notacji MITRE ATT&CK, z wersją matrycy podaną w raporcie. Dzięki temu wynik da się zestawić z regułami detekcji i z kolejnym testem.
Od czego zależy wycena red teamingu?
Cenę wyznacza liczba scenariuszy ataku, długość aktywnego testu i zakres fazy zamknięcia: odtworzenie ataku, purple teaming i pomoc przy planie naprawczym. Szacujemy dni zespołu na każdą fazę, od przygotowania po plan naprawczy, i mnożymy przez stawkę dzienną. Scenariusze i zakres ustalamy na bezpłatnej rozmowie.
Czym TLPT różni się od standardowych testów penetracyjnych?
TLPT to test na systemach produkcyjnych prowadzony według RTS do DORA (rozporządzenie delegowane 2025/1190, opracowane zgodnie z TIBER-EU): analiza zagrożeń dla konkretnej instytucji, co najmniej 12 tygodni aktywnego testu red team i faza zamknięcia z raportami, odtworzeniem i purple teamingiem. Test penetracyjny ma węższy zakres i szuka podatności we wskazanych systemach.
Czy DORA wymaga testów TLPT od każdej instytucji finansowej?
Nie. TLPT przeprowadzają podmioty, które wskaże organ ds. TLPT. Organ bierze pod uwagę wpływ podmiotu, jego znaczenie systemowe i ryzyko ICT, w tym dojrzałość (art. 2 RTS, rozporządzenie delegowane 2025/1190). Banki o znaczeniu systemowym (G-SII i O-SII) i pozostałe kategorie wymienione w art. 2 ust. 2 RTS przeprowadzają TLPT, chyba że organ oceni, że w ich przypadku test nie jest uzasadniony. Pomagamy ocenić, czy Twoja organizacja może zostać wskazana.
Ile trwa pełen cykl TLPT?
Typowy cykl TLPT trwa od 9 do 12 miesięcy, a często dłużej: obejmuje przygotowanie i zakres, fazę Threat Intelligence, co najmniej 12 tygodni aktywnych testów red team oraz fazę zamknięcia z raportami, odtworzeniem testu i ćwiczeniem purple teaming.
Czy wasz red teaming zastąpi TLPT?
Nie. TLPT dla podmiotów wyznaczonych przez organ nadzoru prowadzą testerzy spełniający wymogi art. 27 DORA, pod nadzorem organu ds. TLPT (w Polsce KNF). Nasz red teaming oparty na metodyce TIBER-EU pozwala sprawdzić obronę wcześniej i przygotować organizację tak, by właściwy test nie przyniósł niespodzianek.
Powiązane sektory, usługi i analizy
Sektory
- Bankowość i finanseTestujemy kanały cyfrowe banku i prowadzimy red teaming zgodny z metodyką TIBER-EU.
- EnergetykaSprawdzamy, czy z sieci IT lub przez VPN da się dojść do sieci technologicznej.
- ObronnośćŁączymy wymagania CMMC i ustawy o KSC w jeden plan prac dla Twojej firmy.
- Produkcja i przemysłZabezpieczamy także starszą automatykę, a testy planujemy razem z utrzymaniem ruchu.
Usługi
- Testy penetracyjnePokazujemy, co atakujący osiągnie dzięki lukom, a po poprawkach robimy retest.
- Zgodność z DORAPrzygotowujemy rejestr informacji o umowach ICT i klasyfikację poważnych incydentów.
- Przygotowanie do incydentówDostajesz plan reagowania i playbooki sprawdzone w ćwiczeniu sztabowym z Twoim zespołem.
Artykuły
- Hasło: hasło - dlaczego skradzione poświadczenia nadal otwierają dostęp do systemówBezpieczeństwo haseł w IT i OT - wytyczne NIST SP 800-63B, passkeys, domyślne hasła w PLC/HMI i praktyczna lista kontrolna ochrony kont.
- Cyber Kill Chain - model analizy cyberatakówCyber Kill Chain Lockheed Martin - siedem faz włamania do sieci. Jak użyć modelu do planowania obrony i jak odnosi się do MITRE ATT&CK i ICS Cyber Kill Chain.
- Industroyer2 - niedokończony atak na ukraińską sieć elektroenergetycznąIndustroyer2 (2022) - malware Sandworm celujący w IEC 104, próba ataku na Ukrenergo neutralizowana przez CERT-UA i ESET.
Omówimy zakres, metodykę i harmonogram.
Konsultacja jest bezpłatna i niezobowiązująca.