



Tests & Angriffssimulation
Wir simulieren echte Angriffe, damit Ihr Team seine Verteidigung schärfen kann
Mehrstufige Angriffskampagnen: Social Engineering, technische Exploitation, physischer Zugang. Wir prüfen, ob Ihr Verteidigungsteam, Ihre Verfahren und Ihre Detektion einen Angriff stoppen, der das Vorgehen eines Gegners nachbildet, kontrolliert und abgebildet auf MITRE ATT&CK. Wir lehnen uns an die TIBER-EU-Methodik an und unterstützen Finanzunternehmen bei der Vorbereitung auf TLPT nach DORA, falls sie benannt werden.
- 5
- 8+









Tests & Angriffssimulation
- Social-Engineering-Kampagnen (Spear Phishing, Vishing, Pretexting)
- Technische Exploitation
- Versuche des physischen Zugangs zu Gebäuden und Infrastruktur
Ein Penetrationstest zeigt, welche Schwachstellen sich in den Systemen im Umfang ausnutzen lassen. Er beantwortet nicht, ob die Organisation einen mehrstufigen Angriff erkennt und stoppt, der mit einer E-Mail an einen Mitarbeiter beginnt und bei den Daten oder Systemen endet, auf die es der Gegner abgesehen hat. Red Teaming geht von Motivation und Fähigkeiten eines konkreten Gegners aus, folgt seinen Angriffswegen und prüft Ihre Verteidigung unter realitätsnahen Bedingungen.
Leistungsumfang
Social-Engineering-Kampagnen (Spear Phishing, Vishing, Pretexting)
Technische Exploitation - extern und intern, einschließlich Active Directory und Vordringen bis zur Grenze des OT-Netzes ohne Eingriffe in die Steuerung
Versuche des physischen Zugangs zu Gebäuden und Infrastruktur
Test der Erkennung und Reaktion des Blue Teams (SIEM, EDR, SOC)
Replay und Purple-Teaming mit dem Verteidigungsteam nach dem Angriff: erkannte und nicht erkannte Schritte, Ursachen und alternative Pfade
Zuordnung der Techniken zu MITRE ATT&CK
Red Teaming angelehnt an die TIBER-EU-Methodik: Szenarien aus der Bedrohungsanalyse, Test auf Produktivsystemen, Red-Team-Testbericht, Replay und Purple-Teaming
TLPT-Vorbereitung - Bewertung der Bereitschaft von Organisation, Erkennungsprozessen und Blue Team vor dem nach DORA vorgeschriebenen Test
Kontrollierte Angriffe auf Core-Banking-Systeme, Zahlungsplattformen und digitale Kanäle
Red-Team-Testbericht mit Inhalten entsprechend Anhang V der TLPT-RTS zu DORA, mit Zeitachse und Logs für den Blue-Team-Testbericht, sowie Unterstützung bei der Zusammenfassung der Testergebnisse und beim Plan mit Abhilfemaßnahmen
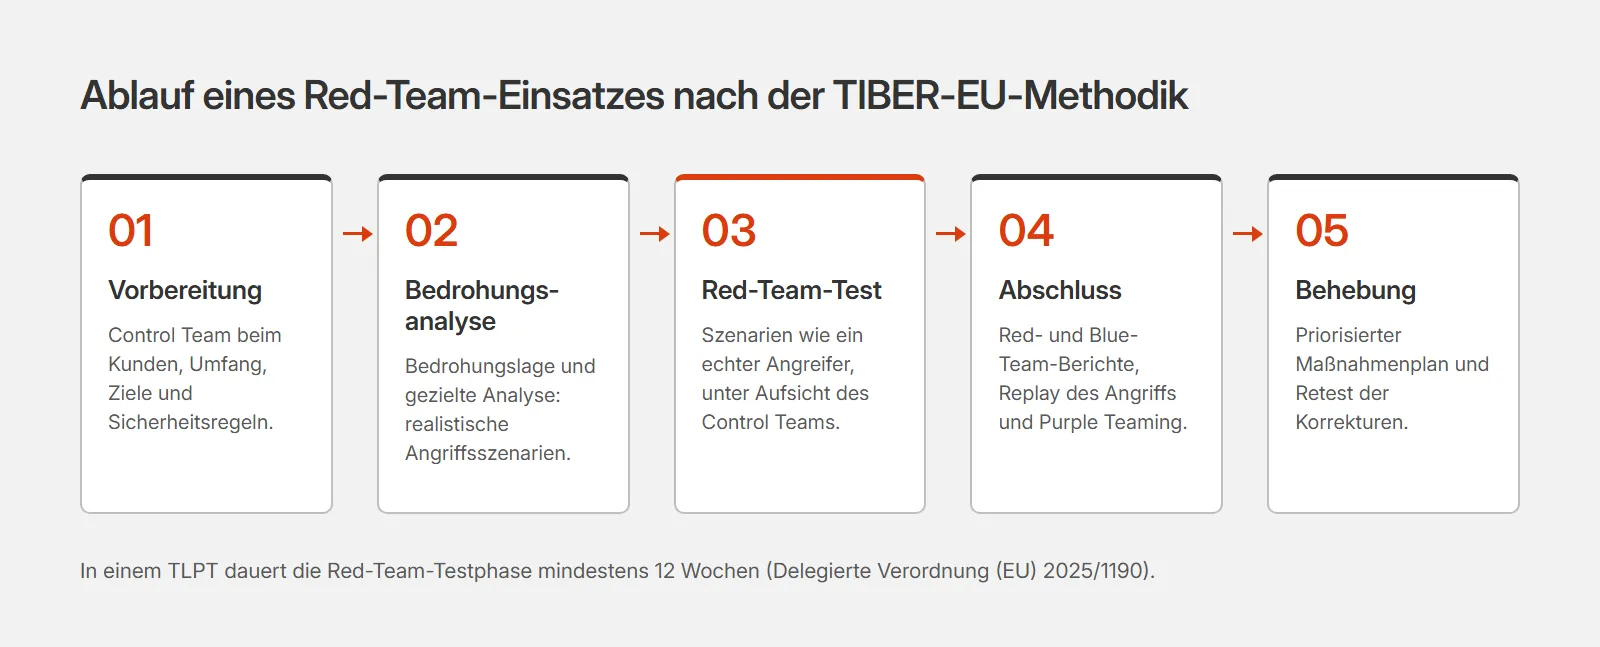
So arbeiten wir, Schritt für Schritt
Vorbereitung
Mit Ihrem Kontrollteam legen wir den Testumfang fest: kritische oder wichtige Funktionen, die Systeme, die sie unterstützen, und die Flags, die die Tester erreichen sollen. Wir vereinbaren auch die Regeln für einen sicheren Test. Ihr Verteidigungsteam wird über den Test nicht informiert.
Bedrohungsanalyse
Die Angriffsszenarien stützen wir auf eine für Ihre Organisation erstellte Bedrohungsanalyse. Sie beschreibt die für Sie relevanten Angreifer und schlägt Szenarien vor, aus denen das Kontrollteam mindestens drei auswählt. Auf dieser Grundlage erstellen wir den Testplan, den das Kontrollteam freigibt.
Red-Team-Test
Wir führen den Test auf Produktivsystemen nach Szenarien und Plan durch: von der Aufklärung über das Eindringen und die Ausbreitung im Netz bis zu den Flags. Jede Woche besprechen wir den Fortschritt mit dem Kontrollteam.
Berichte und Replay
Nach dem Test übergeben wir den Red-Team-Testbericht mit dem Verlauf jedes Szenarios in MITRE ATT&CK. Ihr Verteidigungsteam ordnet seine Beobachtungen darauf ein; danach spielen wir den Angriff gemeinsam Schritt für Schritt nach und führen eine Purple-Teaming-Übung durch.
Abhilfeplan
Nach dem Replay und der Übung geben sich alle Beteiligten Rückmeldung zum Testablauf. Danach unterstützen wir Sie bei der Zusammenfassung der Testergebnisse und beim Plan mit Abhilfemaßnahmen: Feststellungen, Ursachen, Prioritäten und Verantwortliche.
Red Teaming, Penetrationstest oder TLPT?
Wählen Sie einen Penetrationstest, wenn Sie in den Systemen im Umfang möglichst viele Schwachstellen finden und für jede eine Korrektur erhalten wollen.
Red Teaming
Wählen Sie Red Teaming, wenn grundlegende Schutzmaßnahmen und ein Verteidigungsteam bereits arbeiten und Sie prüfen wollen, ob sie einen Angriff über mehrere Wege zugleich erkennen und stoppen.
TLPT (DORA)
TLPT gilt nur für Unternehmen, die von der TLPT-Behörde benannt wurden, und wird von Testern durchgeführt, die die Anforderungen von Art. 27 DORA erfüllen. Unser Red Teaming angelehnt an die TIBER-EU-Methodik bereitet auf einen solchen Test vor und ersetzt ihn nicht.
Wenn Sie nicht wissen, ob Ihr Institut unter TLPT fällt, beginnen Sie mit einer Prüfung der Anwendbarkeit von DORA.
Für wen wir arbeiten
Wir haben mit Betreibern nationaler Stromübertragungsnetze, systemrelevanten Banken, Herstellern von Industrieautomatisierung, Betreibern von Anlagen für erneuerbare Energien und Auftragnehmern des US-Verteidigungsministeriums (US DoD) zusammengearbeitet.










Sie sind nicht sicher, ob diese Leistung zu Ihrer Situation passt? Beschreiben Sie kurz Umgebung und Termin, und wir schlagen einen Umfang vor. Wir antworten innerhalb eines Werktags.
Häufige Fragen
Worin unterscheiden sich Schwachstellenanalyse, Penetrationstest und Red Teaming?
Ein Schwachstellen-Assessment findet und katalogisiert technische Lücken. Ein Penetrationstest geht weiter: Er nutzt die gefundenen Schwachstellen aus, um zu zeigen, was ein Angreifer damit erreichen könnte. Red Teaming geht von einer Hypothese über Motivation und Fähigkeiten des Gegners aus, bildet den ganzen Angriff von Social Engineering bis zum Erreichen des Ziels nach und prüft, ob das Verteidigungsteam ihn erkennt und stoppt.
Für welche Organisationen bringt Red Teaming den größten Nutzen?
Red Teaming entfaltet seinen größten Nutzen bei Organisationen, die bereits über grundlegende Sicherheitsmaßnahmen und ein Sicherheitsteam (SOC, Blue Team) verfügen - aber eine unabhängige Überprüfung benötigen, ob diese Mechanismen unter dem Druck eines echten Angriffs funktionieren. Besonders empfehlen wir es Betreibern kritischer Infrastruktur, Finanzinstituten und Organisationen, die den Vorgaben von DORA/TLPT unterliegen.
Wie lange dauert eine Red-Team-Kampagne?
In einem Test nach TIBER-EU-Methodik dauert allein der aktive Test mindestens 12 Wochen; mit Bedrohungsanalyse, Testplan und Abschlussphase dauert das Projekt meist länger als ein halbes Jahr. Wir führen auch kürzere Kampagnen durch, etwa für ein einzelnes Szenario. Sie lehnen sich an die TIBER-EU-Methodik an, entsprechen ihr aber nicht, weil der aktive Test kürzer als 12 Wochen ist.
Wird mein SOC/Blue Team von den Tests wissen?
In einem Test nach TIBER-EU-Methodik weiß nur das Kontrollteam Bescheid; das Verteidigungsteam wird nach dem Ende der aktiven Phase informiert. Außerhalb dieser Methodik können wir eine Variante durchführen, in der ausgewählte SOC-Mitarbeitende vom Test wissen. Beide Varianten enden mit einem Replay des Angriffs mit dem Verteidigungsteam und einer Purple-Teaming-Übung.
Testen Sie auch die physische Sicherheit?
Ja - der Umfang kann Versuche umfassen, in Gebäude einzudringen, Geräte zu platzieren (USB Drop, Rogue AP) und Tailgating.
Welche Techniken ordnen Sie zu?
Jede eingesetzte Technik beschreiben wir in der Notation von MITRE ATT&CK und nennen im Bericht die Version der Matrix. So lässt sich das Ergebnis mit Ihren Erkennungsregeln und mit dem nächsten Test vergleichen.
Wovon hängt der Preis für Red Teaming ab?
Den Preis bestimmen die Zahl der Angriffsszenarien, die Dauer des aktiven Tests und der Umfang der Abschlussphase: Replay, Purple-Teaming und Unterstützung beim Plan mit Abhilfemaßnahmen. Wir schätzen die Tage des Teams für jede Phase, von der Vorbereitung bis zum Abhilfeplan, und multiplizieren sie mit dem Tagessatz. Szenarien und Umfang legen wir in einem kostenlosen Gespräch fest.
Wie unterscheidet sich TLPT von standardmäßigen Penetrationstests?
TLPT ist ein Test auf Produktivsystemen nach den TLPT-RTS zu DORA (Delegierte Verordnung 2025/1190, im Einklang mit TIBER-EU erstellt): Bedrohungsanalyse für das konkrete Institut, mindestens 12 Wochen aktiver Red-Team-Test und eine Abschlussphase mit Berichten, Replay und Purple-Teaming. Ein Penetrationstest hat einen engeren Umfang und sucht Schwachstellen in den Systemen im Umfang.
Verlangt DORA TLPT-Tests von jedem Finanzinstitut?
Nein. TLPT führen die Finanzunternehmen durch, die die TLPT-Behörde bestimmt. Sie berücksichtigt die Auswirkung und den systemischen Charakter des Unternehmens sowie sein IKT-Risiko einschließlich Reifegrad (Artikel 2 der RTS, Delegierte Verordnung 2025/1190). Systemrelevante Banken (G-SRI und A-SRI) und die übrigen in Artikel 2 Absatz 2 genannten Kategorien führen TLPT durch, sofern die Behörde nicht zu dem Ergebnis kommt, dass der Test für sie nicht gerechtfertigt ist. Wir unterstützen Sie bei der Einschätzung, ob Ihre Organisation bestimmt werden könnte.
Wie lange dauert ein vollständiger TLPT-Zyklus?
Ein typischer TLPT-Zyklus dauert 9 bis 12 Monate und oft länger: er umfasst Vorbereitung und Scoping, die Threat-Intelligence-Phase, mindestens 12 Wochen aktives Red-Team-Testing sowie eine Abschlussphase mit Berichten, Replay und Purple-Teaming-Übung.
Ersetzt Ihr Red Teaming einen TLPT?
Nein. Bei von der Aufsicht bestimmten Finanzunternehmen führen Tester, die die Anforderungen von Art. 27 DORA erfüllen, den TLPT unter Aufsicht der TLPT-Behörde durch. Unser Red Teaming angelehnt an die TIBER-EU-Methodik ermöglicht es, die Abwehr vorher zu prüfen und sich so vorzubereiten, dass der formale Test keine Überraschungen bringt.
Verwandte Branchen, Leistungen und Analysen
Branchen
- Banken und FinanzwesenWir testen die digitalen Kanäle der Bank und führen Red Teaming nach TIBER-EU-Methodik durch.
- EnergieWir prüfen, ob sich das technische Netz aus dem IT-Netz oder per VPN erreichen lässt.
- VerteidigungWir führen die Anforderungen aus CMMC und NIS2UmsuCG in einem Arbeitsplan zusammen.
- Produktion und IndustrieWir sichern auch ältere Automatisierung ab und planen Tests gemeinsam mit der Instandhaltung.
Dienstleistungen
- PenetrationstestsWir zeigen, was ein Angreifer mit den Schwachstellen erreicht, und prüfen die Behebung per Nachtest.
- DORA-KonformitätWir erstellen das Informationsregister zu IKT-Verträgen und die Einstufung schwerwiegender Vorfälle.
- Vorbereitung auf SicherheitsvorfälleSie erhalten einen Reaktionsplan und Playbooks, erprobt mit Ihrem Team in einem Planspiel.
Artikel
- Passwort: Passwort - warum gestohlene Zugangsdaten weiterhin den Zugang zu Systemen öffnenPasswortsicherheit in IT und OT - Leitlinien des NIST SP 800-63B, Passkeys, Standardpasswörter in PLC/HMI und eine praktische Checkliste zum Schutz von Konten.
- Cyber Kill Chain - Modell zur Analyse von CyberangriffenCyber Kill Chain von Lockheed Martin - sieben Phasen eines Netzwerkeinbruchs. Wie man das Modell zur Verteidigungsplanung nutzt und wie es sich zu MITRE ATT&CK und zur ICS Cyber Kill Chain verhält.
- Industroyer2 - der unvollendete Angriff auf das ukrainische StromnetzIndustroyer2 (2022) - Sandworm-Malware mit Fokus auf IEC 104, Angriffsversuch auf Ukrenergo, neutralisiert durch CERT-UA und ESET.
Wir besprechen Umfang, Methodik und Zeitplan.
Kostenlose Beratung, unverbindlich.