



OT- und KRITIS-Sicherheit
Wir helfen Ihnen, die Konformität Ihrer OT-Systeme mit IEC 62443 zu erreichen und nachzuweisen
Wir bewerten die Architektur der Zonen und Conduits, definieren die Ziel-Security-Level (SL-T), prüfen die erreichten Level (SL-A) und erstellen die Konformitätsdokumentation. Die Inventarisierung erfolgt passiv und wird durch das Auslesen von Konfigurationen und eine Begehung vor Ort ergänzt, ohne Störung der Produktion.
- 5
- 8+









OT- und KRITIS-Sicherheit
- Definition von Zonen und Conduits gemäß IEC 62443-3-2
- Risikoanalyse und Festlegung der Ziel-Security-Level (SL-T) für Zonen und Conduits
- Bewertung der erreichten Security Level (SL-A) von Zonen und Conduits sowie Abgleich der Fähigkeit der Komponenten (SL-C) mit dem SL-T ihrer Zonen
IEC 62443 wird zur Marktanforderung: Betreiber, Integratoren und Endkunden erwarten zunehmend eine dokumentierte Konformität, und ein Teil der für den Cyber Resilience Act erarbeiteten harmonisierten Normen baut auf der Reihe auf. Sie gliedert sich in vier Gruppen: Allgemeines (1-x), Richtlinien und Verfahren (2-x, u. a. das Sicherheitsprogramm des Betreibers in 2-1), System (3-x, u. a. Risikobeurteilung und Zonierung in 3-2 sowie Systemanforderungen in 3-3) und Komponenten (4-x: Entwicklungsprozess in 4-1, technische Anforderungen in 4-2). Wer sich allein durch diese Anforderungen arbeitet, bindet wertvolle Engineering-Kapazität. Wir begleiten Sie durch den gesamten Prozess: Analyse der Zonen und Conduits, Bewertung des SL-A, Maßnahmenplan und Vorbereitung auf das Zertifizierungsaudit.
Leistungsumfang
Definition von Zonen und Conduits gemäß IEC 62443-3-2
Risikoanalyse und Festlegung der Ziel-Security-Level (SL-T) für Zonen und Conduits
Bewertung der erreichten Security Level (SL-A) von Zonen und Conduits sowie Abgleich der Fähigkeit der Komponenten (SL-C) mit dem SL-T ihrer Zonen
Inventarisierung der Assets: passive Verkehrsanalyse, mit dem Automatisierungsteam abgestimmtes Auslesen von Konfigurationen und Begehung vor Ort
Audit der organisatorischen Anforderungen und Sicherheitsrichtlinien (IEC 62443-2-1 (Sicherheitsprogramm des Betreibers, früher CSMS))
Bewertung der Komponentensicherheit (IEC 62443-4-2) - SPS, HMI, SCADA-Software
Bewertung der Entwicklungsprozesse für Hersteller (IEC 62443-4-1) im Kontext des Cyber Resilience Act
Konformitätsdokumentation und Nachweise, auch für die Bewertung durch eine unabhängige Stelle
So arbeiten wir, Schritt für Schritt
Scoping
Wir legen den Umfang der Konformitätsbewertung fest: System, Subsysteme, Komponenten. Wir bestimmen die anwendbaren Teile des Standards.
Architekturanalyse
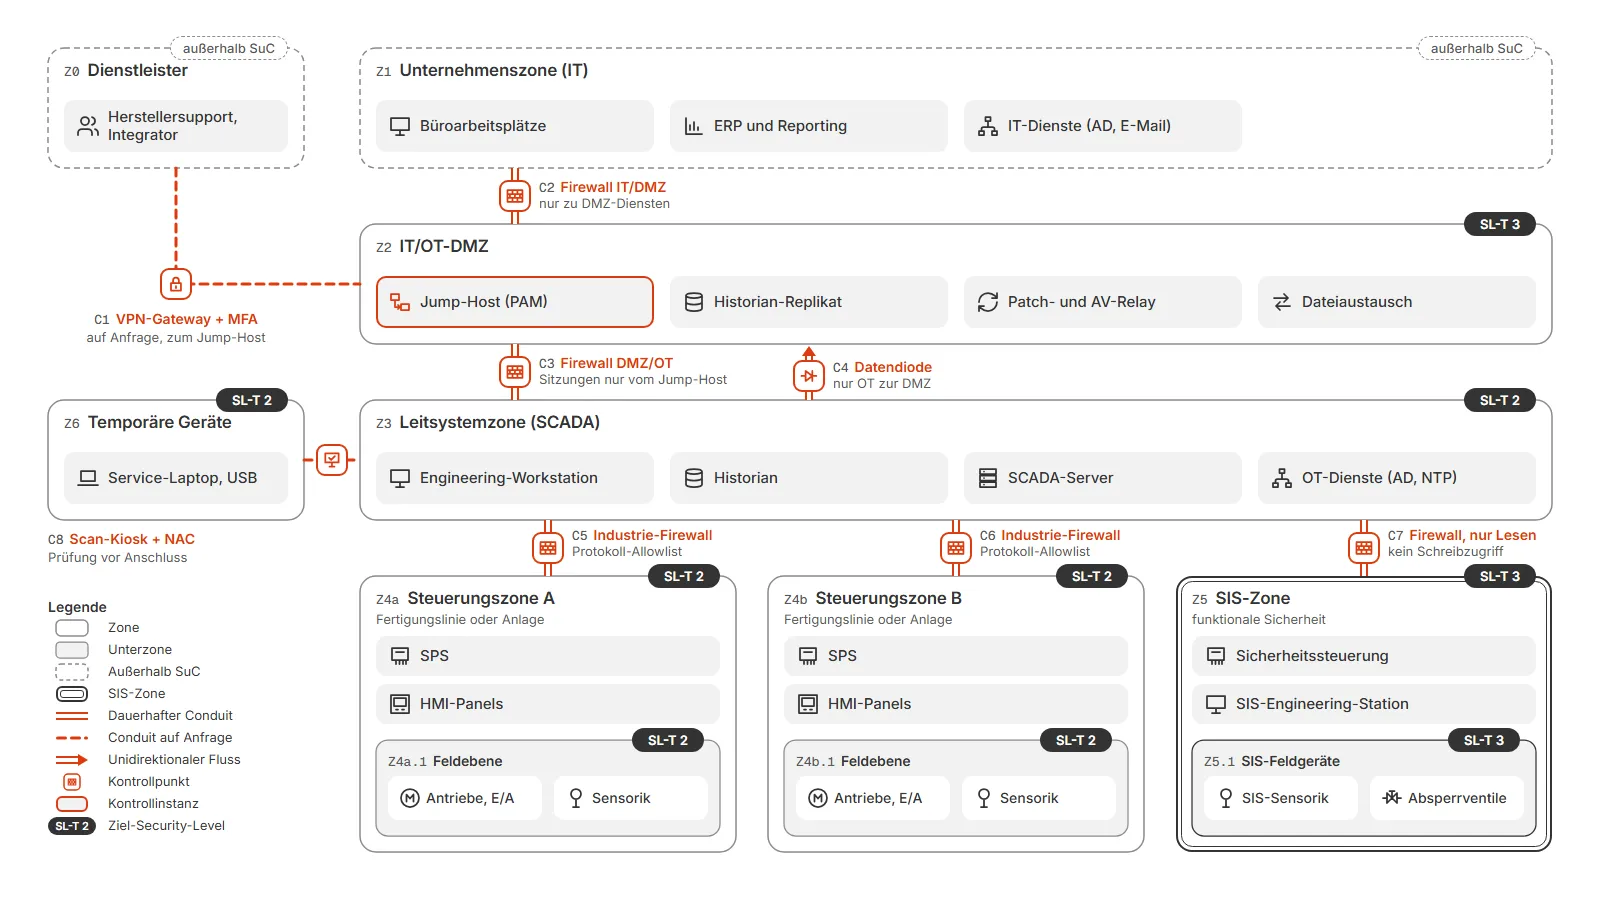
Wir bilden Zonen und Conduits ab, identifizieren Übergangspunkte und Datenflüsse zwischen den Netzwerken.
SL-A-Bewertung
Wurde das SL-T noch nicht festgelegt, leiten wir es für jede Zone und jeden Conduit aus der Risikobeurteilung ab. Danach ermitteln wir das SL-A durch Prüfung der tatsächlichen Konfiguration und vergleichen es mit dem SL-T.
Gap-Analyse und Maßnahmenplan
Wir dokumentieren die Abweichungen und liefern einen priorisierten Plan zur Erreichung der Konformität.
Begleitung der externen Bewertung
Wir unterstützen bei der Dokumentation und begleiten die Organisation bei einem Kundenaudit oder der Bewertung durch eine unabhängige Stelle. Hersteller von Komponenten und Systemen bereiten wir auf die Zertifizierung vor (ISASecure, IECEE CB).
Welche Teile der IEC 62443 wir bei Ihnen prüfen
Betreiber eines OT-Systems
Wir prüfen das Sicherheitsprogramm (2-1), die Risikobewertung mit Zonen und Conduits (3-2) und die Systemanforderungen (3-3). Das Audit endet mit einer Bewertung des SL-A gegenüber dem SL-T für jede Zone und jeden Conduit.
Hersteller von Komponenten und Systemen
Wir prüfen den Entwicklungsprozess (4-1) und die technischen Anforderungen an Komponenten (4-2) und bereiten auf die Bewertung durch eine unabhängige Stelle vor, etwa im Programm ISASecure oder IECEE CB.
Wenn Sie die Konformität noch nicht nachweisen müssen und den Zustand des Netzes und die wichtigsten Risiken kennen wollen, beginnen Sie mit einer OT-Sicherheitsbewertung.
Wenn das Netz in Zonen aufgeteilt werden muss und es dafür noch keinen Entwurf gibt, beginnen Sie mit der Segmentierung. Ihre Dokumentation ist die Grundlage der späteren SL-A-Bewertung.
Für wen wir arbeiten
Wir haben mit Betreibern nationaler Stromübertragungsnetze, systemrelevanten Banken, Herstellern von Industrieautomatisierung, Betreibern von Anlagen für erneuerbare Energien und Auftragnehmern des US-Verteidigungsministeriums (US DoD) zusammengearbeitet.










Sie sind nicht sicher, ob diese Leistung zu Ihrer Situation passt? Beschreiben Sie kurz Umgebung und Termin, und wir schlagen einen Umfang vor. Wir antworten innerhalb eines Werktags.
Häufige Fragen
Worin unterscheidet sich IEC 62443 von NIS2?
NIS2 ist eine regulatorische Richtlinie, die organisatorische Pflichten festlegt. IEC 62443 ist ein technischer Standard, der beschreibt, wie industrielle Automatisierungssysteme abzusichern sind. Beide werden häufig gemeinsam eingesetzt - NIS2 fordert Risikomanagement, und IEC 62443 liefert die Methodik.
Welche Teile von IEC 62443 betreffen uns?
Das hängt von Ihrer Rolle ab. Der Betreiber, also der Eigentümer des OT-Systems, führt ein Sicherheitsprogramm nach 2-1, beurteilt das Risiko und teilt das System nach 3-2 in Zonen und Conduits auf; von Systemlieferanten verlangt er die technischen Anforderungen der 3-3 auf dem Niveau des SL-T. Integratoren und Dienstleister betrifft 2-4. Komponentenhersteller setzen den Entwicklungsprozess nach 4-1 und die technischen Anforderungen an Komponenten nach 4-2 um. Wir unterstützen Sie dabei, den richtigen Umfang zu bestimmen.
Was sind Zonen und Conduits?
Eine Zone ist eine Gruppe physischer oder logischer Assets, die auf Basis des Risikos oder anderer Kriterien wie Funktion, Standort oder verantwortlicher Organisation gebildet wird; die Assets einer Zone haben gemeinsame Sicherheitsanforderungen. Ein Conduit ist eine Gruppe von Kommunikationskanälen mit gemeinsamen Sicherheitsanforderungen, die zwei oder mehr Zonen verbindet. Jede Zone und jeder Conduit erhält ein Ziel-Security-Level (SL-T).
Wie lange dauert es, die Konformität mit IEC 62443 zu erreichen?
Ein typischer Prozess dauert 6 bis 18 Monate, abhängig von der Komplexität des Systems und dem aktuellen Sicherheitsstand. Ein Vorab-Audit hilft, den Umfang der Arbeiten abzuschätzen.
Müssen Sie die Anlage vor Ort besuchen?
Ja - die Bewertung der Zonen und Conduits erfordert die Überprüfung der Netzwerk- und physischen Architektur vor Ort. Einen Teil der Analyse- und Dokumentationsarbeiten führen wir remote durch.
Wovon hängen die Kosten eines IEC-62443-Audits ab?
Die Tage ergeben sich aus der Zahl der Zonen, Conduits und Automatisierungssysteme und aus dem Ziel-SL-T: Je höher das Level, desto mehr Anforderungen sind zu prüfen. Bei Herstellern kommt die Bewertung des Entwicklungsprozesses nach 4-1 hinzu. Der Preis ergibt sich aus geschätzten Tagen mal Tagessatz, gegliedert nach Phasen; den Umfang klären wir in einem kostenlosen Gespräch.
Sind die Auditergebnisse vertraulich?
Ja - vor Beginn unterzeichnen wir eine Geheimhaltungsvereinbarung (NDA). Der Bericht gehört Ihnen, und ohne Ihre Zustimmung geben wir ihn nicht weiter. Unterliegt Ihre Einrichtung der Aufsicht des BSI, kann das BSI Nachweise anfordern; deshalb erstellen wir den Bericht so, dass er ohne Überarbeitung vorgelegt werden kann.
Verwandte Branchen, Leistungen und Analysen
Branchen
Dienstleistungen
- OT-SicherheitsbewertungWir zeigen, über welche Wege man Ihre Steuerungen erreicht und was zuerst zu beheben ist.
- NIS2-KonformitätsauditWir klären, ob Sie unter das NIS2UmsuCG fallen und welche Maßnahmen nach § 30 BSIG fehlen.
- SchulungenJede Zielgruppe erhält ein eigenes Programm, die Wirkung messen wir etwa per Phishing-Simulation.
Artikel
- Lokale Administratorkonten in ICS - Schutz vor Pass-the-Hash und Diebstahl von AnmeldedatenSchutz lokaler Administratorkonten in ICS: LAPS, Pass-the-Hash, Standardpasswörter von HMI und SPS, Härtung von Active Directory in OT. Checkliste und Grundlage in IEC 62443-3-3.
- OT- und IT-Sicherheit - gemeinsam oder getrennt?Unterschiede zwischen IT und OT - Prioritäten, Technologien, Lebenszyklus - und die Antwort auf die Frage im Titel: in der Netzwerkschicht getrennt, im Risikomanagement und bei der Reaktion auf Vorfälle gemeinsam.
- Sicherheit von USB-Datenträgern in ICS-Netzwerken - Bedrohungen und SchutzmaßnahmenUSB-Bedrohungen in OT-Umgebungen - Malware, Sabotage, Datenexfiltration. IEC-62443-Maßnahmen, Sicherheits-Kiosk und Richtlinien.
Wir besprechen Umfang, Methodik und Zeitplan.
Kostenlose Beratung, unverbindlich.